الانتقال إلى المحتوى
سمارت ليد تك
الرئيسية
خدماتنا
أعمالنا
السعودية
من نحن
المدونة
تواصل معنا
🇬🇧Englishتواصل الآن
سمارت ليد تك

حلول برمجية ذكية

تابعنا

الشركة

  • من نحن
  • أعمالنا
  • خدماتنا
  • السعودية
  • نظام كاشير للمطاعم
  • تواصل معنا
  • احجز مكالمة

روابط سريعة

  • المدونة
  • الأسعار
  • سياسة الاسترداد
  • سياسة الخصوصية
  • الشروط والأحكام
  • حذف البيانات

تواصل معنا

  • الفرع المصري — المقر الرئيسي

    مكتب 6، عقار 23، شارع مكة المكرمة، العمرانية، الجيزة 3540203، مصر
  • الفرع السعودي

    مبنى 2646، رقم فرعي 123، شارع 7697، حي أشبيلية، الجبيل 35416، المملكة العربية السعودية
  • البريد الإلكتروني

    help@smartleadtech.com
  • رقم الهاتف 🇪🇬

    +20 102 201 4671
  • رقم الهاتف 🇸🇦

    0530 447 112

© 2026 سمارت ليد تك. جميع الحقوق محفوظة.

  • شركة سمارت ليد تك لتقنية المعلومات (ذ.م.م)·سجل تجاري ⁦61239⁩·رقم ضريبي ⁦774-391-316⁩

  • مؤسسة برمجيات الريادة الذكية·سجل تجاري ⁦7054902585⁩·الرقم الضريبي

DevSecOps للشركات الناشئة: الحدّ الأدنى الذي لا نتنازل عنه

الأمان في الشركات الناشئة يتأخّر عادةً حتى الحادث الأول. هذه القائمة هي ما نُطبّقه في برمجيات الريادة الذكية من اليوم الأوّل في كل مشروع — صغيرًا كان أو كبيرًا — ولا يأخذ وقتًا يُذكر من الفريق.1. Secret hygieneلا أسرار ف…

03‏/09‏/2024 — 12 دقائق قراءة

DevSecOps pipeline

الأمان في الشركات الناشئة يتأخّر عادةً حتى الحادث الأول. هذه القائمة هي ما نُطبّقه في برمجيات الريادة الذكية من اليوم الأوّل في كل مشروع — صغيرًا كان أو كبيرًا — ولا يأخذ وقتًا يُذكر من الفريق.

1. Secret hygiene

  • لا أسرار في الـ repo. أبدًا. نستخدم Doppler/1Password + Git hooks تمنع الـ push.
  • rotate كل 90 يومًا على الأقل للمفاتيح المشتركة.
  • في الـ CI نستخدم gitleaks على كل PR.

2. SCA (اعتمادات آمنة)

كل مشروع لديه dependabot + npm audit / composer audit في الـ CI. التنبيهات الحرجة تفتح issue تلقائيًا بدلاً من انتظار المطوّر.

3. SAST + Lint

  • PHP: PHPStan level 6 + Pint.
  • TypeScript: ESLint security plugin + tsc --noEmit.
  • Docker: hadolint + trivy image scan.

4. OWASP ASVS — المستوى 2 كحدّ أدنى

ASVS Level 2 ليس «للمشاريع الكبيرة» — بل المعيار العملي لأي منتج يلمس بيانات عميل حقيقي. خصّص يومًا للمراجعة كل ربع.

نُركّز على: Authn/Authz، تشفير عند النقل والتخزين، سجلات تدقيق، وتقييد كل API بـ rate limit واضح.

5. Runtime

  • Security headers عبر middleware (Next.js + Laravel).
  • CSP مع nonce لكل طلب.
  • WAF بسيط (Cloudflare) يُغلق البوتات منذ أول يوم.

6. DR + backups

نسخة احتياطية يومية مشفّرة + اختبار استرجاع شهري. المشروع الذي لم يُختبر فيه الاسترجاع ليس لديه نسخة احتياطية — لديه وهم.

خلاصة

DevSecOps ليس ميزانية منفصلة. هو طبقة عادات. إن طبّقتها من اليوم الأول، تدفع ثمنًا صغيرًا جدًا، وتتجنّب فواتير حوادث قد تطيح بالشركة كاملة.
مشاركة

مشاريع مرتبطة بالمقال

  • الأمن السيبرانيLaravel

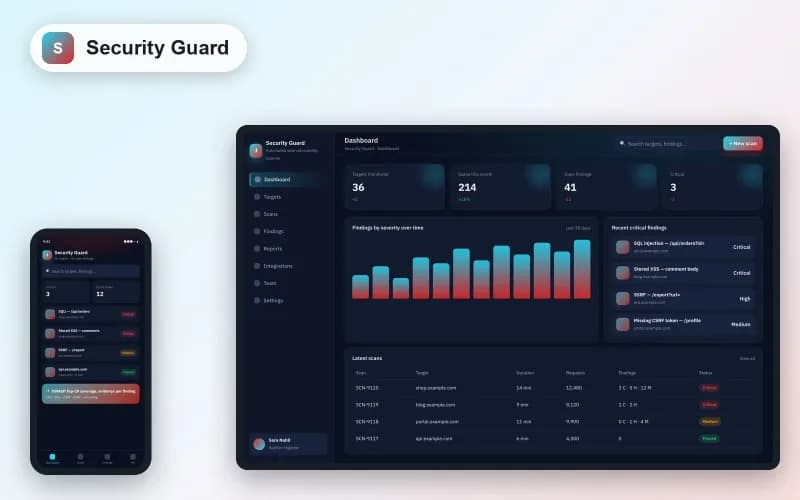
    نظام فحص الحماية — Security Guard Scanner

    نظام شامل لفحص المواقع الإلكترونية واكتشاف ثغرات XSS وSQLi وCSRF وثغرات الخوادم تلقائيًا، مع تقارير تفصيلية قابلة للتنزيل.

    اعرض المزيد
    تقرير Security Guard Scanner — اكتشاف الثغرات تلقائيًا
  • الأمن السيبرانيNext.js

    ساحة المعركة السيبرانية — CyberBattleGround CTF

    منصّة Capture-The-Flag متكاملة لتدريب فرق الأمن السيبراني واختبار مهارات اكتشاف الثغرات في بيئة افتراضية آمنة.

    اعرض المزيد
    منصّة CyberBattleGround للأمن السيبراني — لوحة المتصدّرين الحيّة
  • الأمن السيبرانيLaravel

    Splunk Log Viewer — نظام إدارة وتحليل السجلات

    تطبيق ويب دفاعي يدمج Laravel مع منصّة Splunk لرفع السجلات، البحث فيها، وتخزين نتائج التحقيقات الأمنية بأداء وأمان عالٍ.

    اعرض المزيد
    لوحة Splunk Log Viewer — تحليل السجلات الأمنية

مقالات ذات صلة

  • صورة توضيحية لخارطة طريق رقمية تجمع بين عناصر التقنية المالية والامتثال في منطقة الخليج ومصر

    التقنية المالية والامتثال الرقمي: خارطة طريق المؤسسين في الخليج ومصر لربع حافل بالتحولات

    يشهد المشهد الرقمي في الخليج ومصر تسارعاً ملحوظاً، مدفوعاً بتشريعات داعمة، استثمارات في البنية التحتية، وتوجهات واضحة نحو الابتكار والشمول المالي. كرواد أعمال ومؤسسي شركات ناشئة، فإن فهم هذه التحولات ليس مجرد ميزة تنافسي…

    19‏/10‏/2026 — 7 دقائق قراءة

  • مؤسس شركة ناشئة يراجع تقارير الأمن السيبراني والامتثال على شاشة كمبيوتر في مكتب حديث.

    تشديد قواعد الأمن السيبراني وحماية البيانات في الخليج ومصر: رؤى للمؤسسين

    في ظل تصاعد التحديات الرقمية، لم يعد الأمن السيبراني مجرد خيار تكنولوجي، بل أصبح ركيزة أساسية لاستمرارية الأعمال والامتثال التنظيمي. يشهد المشهد الرقمي في الخليج ومصر تحولات متسارعة، تتطلب من رواد الأعمال والمؤسسين ليس ف…

    17‏/09‏/2026 — 10 دقائق قراءة

  • متصفّح آلي يفحص صفحة ويب بينما تظهر نتائج فحص أمني بجانبه

    أسئلة وأجوبة: هل يستطيع الذكاء الاصطناعي اختبار تطبيقك وفحص أمنه بدلاً من فريقك؟

    نتلقّى هذه الأسئلة أسبوعياً من عملاء ومهندسين. هذه إجاباتنا الصريحة، مبنية على ما نشغّله فعلاً في Security Guard Scanner وCyberBattleGround وSplunk Log Viewer وHTM‑Drive. هل يكتب الذكاء الاصطناعي اختبارات الواجهة بدل الم…

    16‏/12‏/2025 — 7 دقائق قراءة