الانتقال إلى المحتوى
سمارت ليد تك
الرئيسية
خدماتنا
أعمالنا
السعودية
من نحن
المدونة
تواصل معنا
🇬🇧Englishتواصل الآن
سمارت ليد تك

حلول برمجية ذكية

تابعنا

الشركة

  • من نحن
  • أعمالنا
  • خدماتنا
  • السعودية
  • نظام كاشير للمطاعم
  • تواصل معنا
  • احجز مكالمة

روابط سريعة

  • المدونة
  • الأسعار
  • سياسة الاسترداد
  • سياسة الخصوصية
  • الشروط والأحكام
  • حذف البيانات

تواصل معنا

  • الفرع المصري — المقر الرئيسي

    مكتب 6، عقار 23، شارع مكة المكرمة، العمرانية، الجيزة 3540203، مصر
  • الفرع السعودي

    مبنى 2646، رقم فرعي 123، شارع 7697، حي أشبيلية، الجبيل 35416، المملكة العربية السعودية
  • البريد الإلكتروني

    help@smartleadtech.com
  • رقم الهاتف 🇪🇬

    +20 102 201 4671
  • رقم الهاتف 🇸🇦

    0530 447 112

© 2026 سمارت ليد تك. جميع الحقوق محفوظة.

  • شركة سمارت ليد تك لتقنية المعلومات (ذ.م.م)·سجل تجاري ⁦61239⁩·رقم ضريبي ⁦774-391-316⁩

  • مؤسسة برمجيات الريادة الذكية·سجل تجاري ⁦7054902585⁩·الرقم الضريبي

كل المشاريع
الأمن السيبرانيLaravel

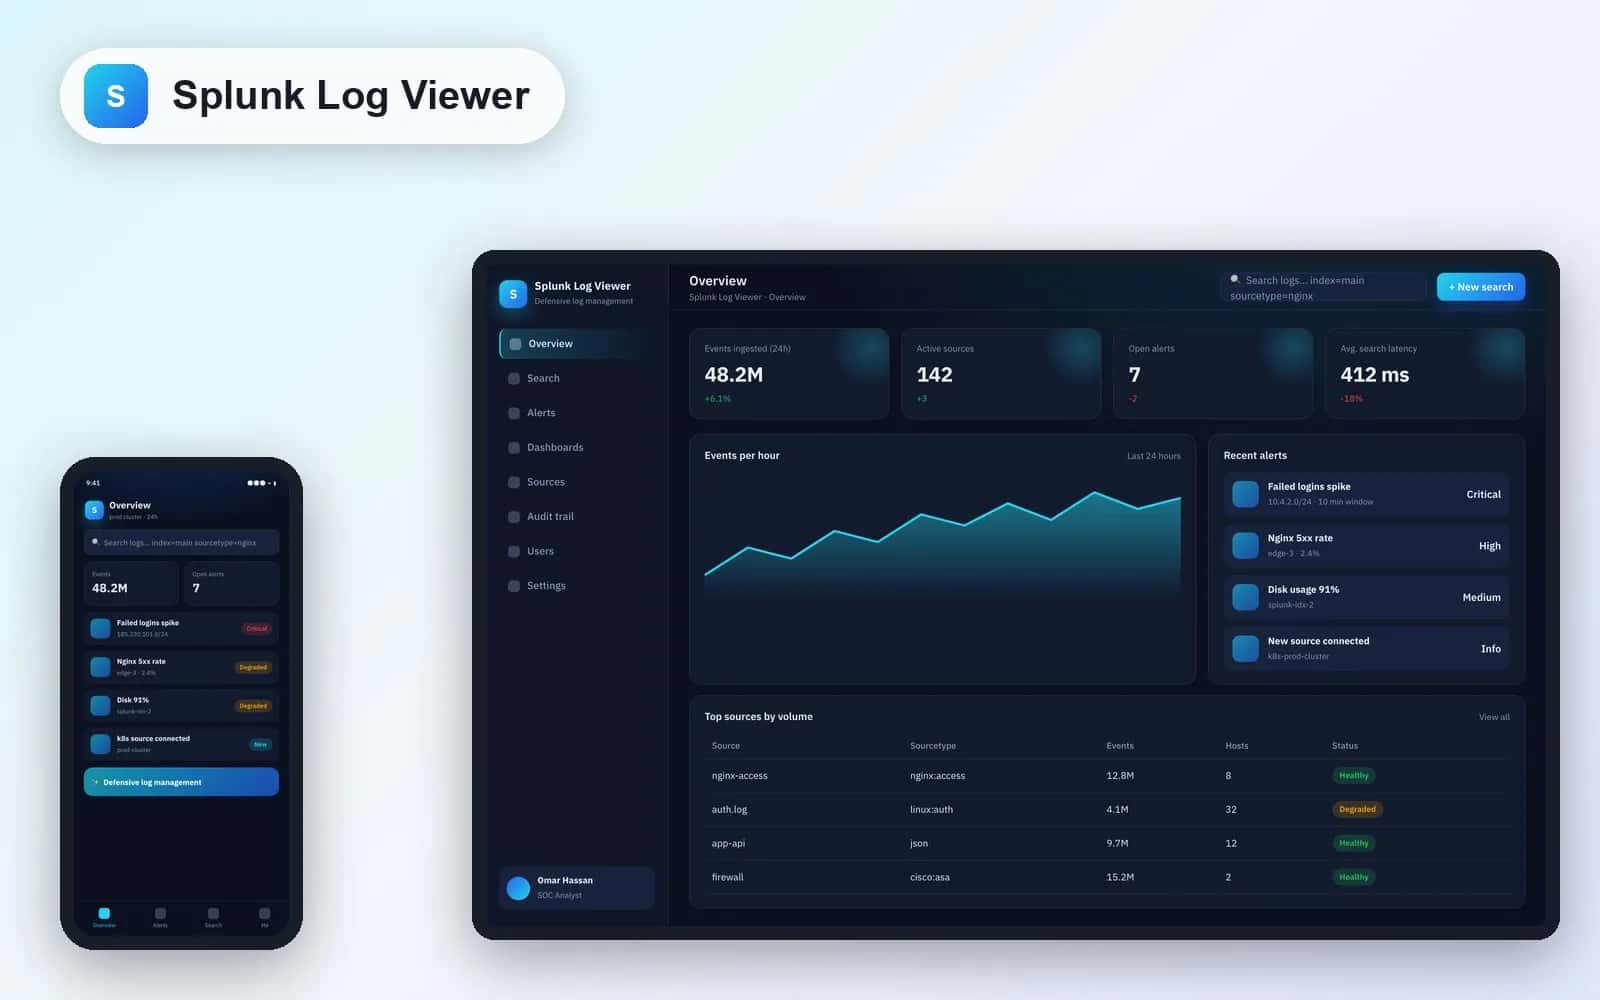
Splunk Log Viewer — نظام إدارة وتحليل السجلات

تطبيق ويب دفاعي يدمج Laravel مع منصّة Splunk لرفع السجلات، البحث فيها، وتخزين نتائج التحقيقات الأمنية بأداء وأمان عالٍ.

لوحة Splunk Log Viewer — تحليل السجلات الأمنية
العميل
Smart Lead Tech — Blue Team Lab
تاريخ الإطلاق
22 يناير 2024

لمحة عن المشروع

طوّر فريق برمجيات الريادة الذكية هذا النظام كأداة دفاعية (Blue Team) متكاملة تساعد فرق العمليات الأمنية على إدارة السجلات القادمة من مصادر متعدّدة (Web Servers، Firewalls، Endpoints، Cloud) وتحليلها عبر منصّة Splunk القويّة، مع طبقة Laravel سهلة الاستخدام تُغني المحلّل عن كتابة استعلامات SPL متقدّمة.

التحدّي

  • توحيد تجربة المحلّلين عبر مصادر سجلات متباينة الصيغ.
  • تسريع زمن الاستجابة للحوادث (MTTR) من خلال بحث متقدّم بالكلمات المفتاحية والفترات الزمنية.
  • تخزين نتائج البحث للتحليل التاريخي وأغراض التدقيق والامتثال.
  • توفير لوحة تحكّم بسيطة لا تتطلّب خبرة عميقة بـ SPL لإجراء التحقيقات اليومية.

الحلّ الذي نفّذناه

  • طبقة استيعاب (ingest) ترفع السجلات من النظام إلى Splunk عبر HEC (HTTP Event Collector).
  • محرّك بحث مخصّص يحوّل فلاتر الواجهة إلى استعلامات SPL محسّنة تلقائيًا.
  • تخزين نتائج التحقيقات في قاعدة بيانات منفصلة لمراجعتها لاحقًا أو تصديرها كـ PDF/CSV.
  • صلاحيات RBAC دقيقة على مستوى المصدر والفهرس (Index) لكلّ محلّل.
النتيجة: تقليص متوسط زمن التحقيق في حادثة من 45 دقيقة إلى أقلّ من 8 دقائق، مع سجلّ تدقيق كامل لكلّ بحث.

المميّزات الرئيسية

  1. رفع السجلات من مصادر متعدّدة بصيغ JSON وSyslog وCSV وApache/Nginx logs.
  2. بحث متقدّم بالكلمات المفتاحية والفترات الزمنية ومستويات الخطورة.
  3. تخزين دائم لنتائج البحث وإمكانية إعادة تشغيلها.
  4. لوحة تحكّم مرئية بإحصائيات الحوادث والتنبيهات الحرجة.
  5. دعم Webhooks للتنبيه الفوري عبر Slack وMicrosoft Teams.

تصنيف المشروع: الأمن السيبراني الدفاعي — Blue Team — أداة Splunk. صُنع بإتقان بواسطة فريق برمجيات الريادة الذكية.

التقنيات

التقنيات التي بُني عليها المنتج — الأطر الأساسية وكل ما يعمل خلف الكواليس.

التقنيات الأساسية

  • Laravel

وأيضاً ضمن المنظومة

  • PHP
  • Splunk Enterprise
  • HEC
  • MySQL
  • Redis

الشاشات

لوحة Splunk Log Viewer — تحليل السجلات الأمنية — 1
1 / 4

مشاريع مشابهة

  • الأمن السيبرانيLaravel

    نظام فحص الحماية — Security Guard Scanner

    نظام شامل لفحص المواقع الإلكترونية واكتشاف ثغرات XSS وSQLi وCSRF وثغرات الخوادم تلقائيًا، مع تقارير تفصيلية قابلة للتنزيل.

    اعرض المزيد
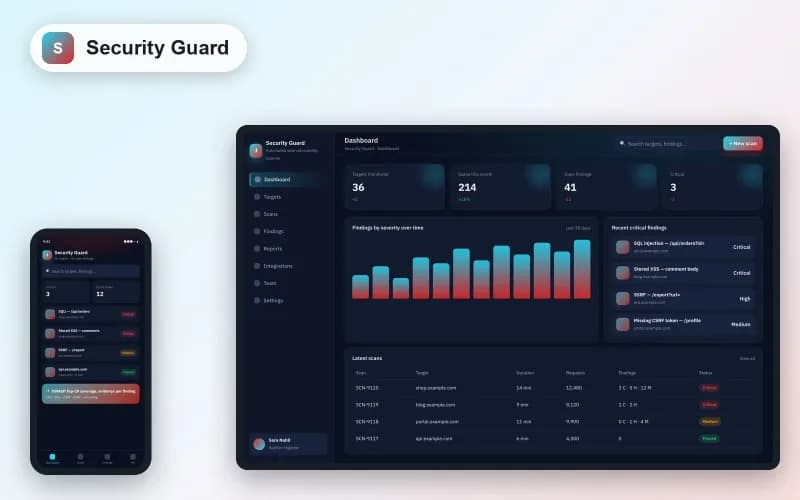
    تقرير Security Guard Scanner — اكتشاف الثغرات تلقائيًا
  • الأمن السيبرانيNext.js

    ساحة المعركة السيبرانية — CyberBattleGround CTF

    منصّة Capture-The-Flag متكاملة لتدريب فرق الأمن السيبراني واختبار مهارات اكتشاف الثغرات في بيئة افتراضية آمنة.

    اعرض المزيد
    منصّة CyberBattleGround للأمن السيبراني — لوحة المتصدّرين الحيّة